В последние недели в ряде европейских стран зафиксированы кибератаки на системы управления холодильным и морозильным оборудованием. 11 октября 2026 года стало известно, что во Франции от подобных атак пострадали сотни супермаркетов, а 2 ноября аналогичные инциденты были зарегистрированы в Бельгии, Швеции, Ирландии, Нидерландах и Эстонии. Масштаб угрозы не ограничивается торговым сектором. Информация о вмешательстве в работу холодильного оборудования одного из французских банков крови свидетельствует о том, что подобные атаки представляют серьёзный риск и для сферы здравоохранения.
Как передает Oxu.Az, об этом говорится в предупреждении Национального агентства кибербезопасности Азербайджана о рисках кибератак на холодильное оборудование.
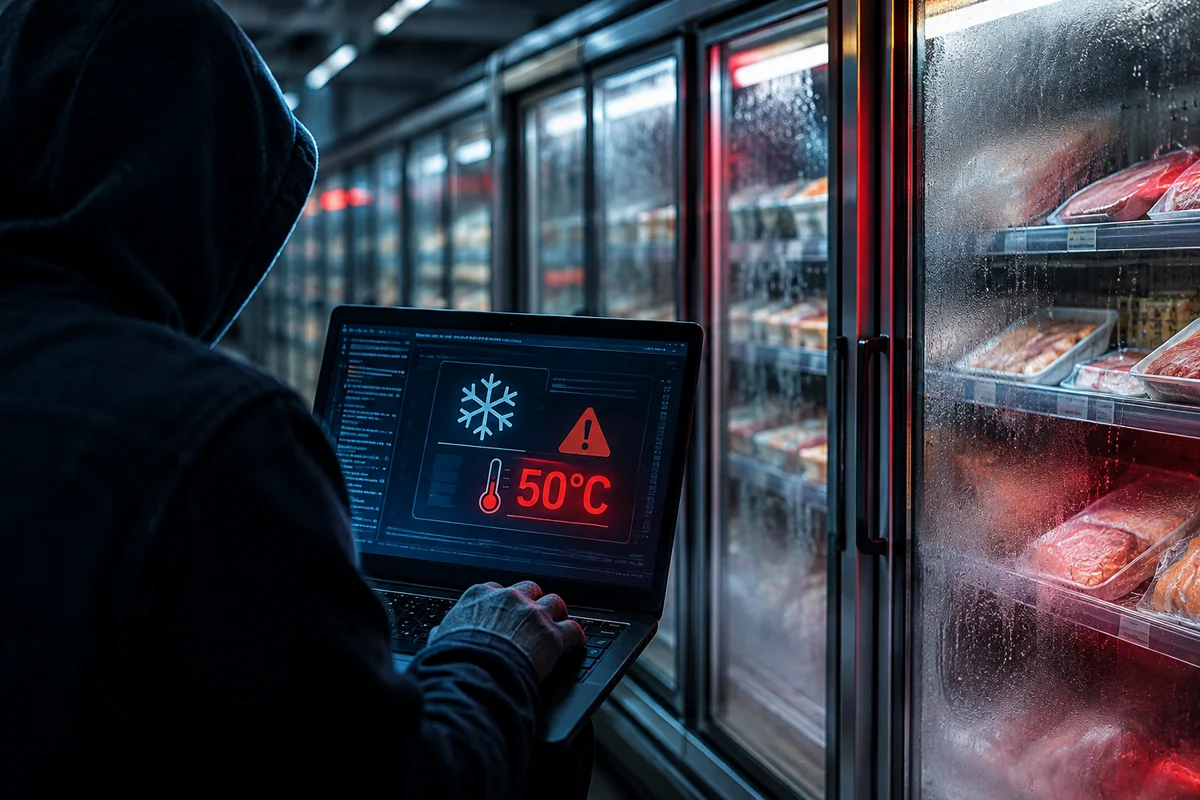
По данным агентства, в ходе атак киберпреступники получают несанкционированный доступ к системам управления холодильным и морозильным оборудованием, после чего переводят его в режим разморозки (defrost) или повышают температурные показатели до 50°C. То, что инциденты происходят преимущественно в ночные часы, приводит к тому, что вмешательство остаётся незамеченным вплоть до утра, а хранящиеся продукты приходят в полную негодность.
Основными целями атак являются интерфейсы управления, напрямую доступные через интернет. В зоне особого внимания находятся следующие устройства:
- модели Danfoss AK-SM 800 и AK-SC 355, утратившие поддержку производителя;
- контроллеры AK-SM 800A, работающие на устаревшем программном обеспечении;
- системы Copeland XWEB и Dixell XWEB.
Согласно предварительным оценкам, среди основных уязвимостей, ставших причиной инцидентов, выделяются неизменённые стандартные учётные данные (логины и пароли по умолчанию) и несвоевременное обновление программного обеспечения. Эта проблема носит системный характер: по данным исследования Palo Alto Networks, около 57% устройств Интернета вещей (IoT) в промышленном секторе имеют критические уязвимости, а 98% трафика IoT-устройств передаётся без шифрования.
Последствия выходят далеко за рамки финансовых потерь
Результаты подобных вмешательств не ограничиваются лишь материальным ущербом. Нарушение температурного режима может привести к:
- выходу оборудования из строя;
- возникновению риска пожара;
- нарушению условий хранения лекарственных препаратов и других медицинских продуктов, что создаёт прямую угрозу жизни и здоровью людей.
Национальное агентство кибербезопасности призывает организации проявлять бдительность в отношении рисков кибератак, направленных на автоматизированные системы управления, в особенности на системы охлаждения.
В этих целях рекомендуется реализовать следующие меры:
- Ограничить прямой доступ к интерфейсам управления через интернет; удалённый доступ должен обеспечиваться исключительно через защищённые каналы (VPN).
- Сменить стандартные логины и пароли, использовать сложные и уникальные учётные данные для каждого устройства.
- Регулярно обновлять программное обеспечение и оборудование; запланировать замену систем, поддержка которых прекращена производителем.
- Обеспечить непрерывный мониторинг доступа к системам управления и совершаемых операций; своевременно выявлять аномальную активность.
- Внедрить механизмы оповещения о резких изменениях температурных показателей, разработать резервные процедуры контроля и реагирования на инциденты.