Утверждены правила ведения реестра рисков информационной безопасности.
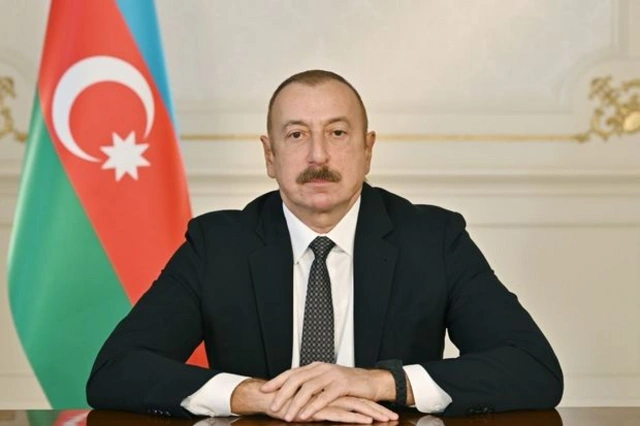
Как сообщает Oxu.Az, соответствующее постановление подписал премьер-министр Али Асадов.
В документе предусмотрены требования к правовым, техническим и организационным основам ведения реестра рисков информационной безопасности владельцем реестра рисков, оценке рисков, организации и обеспечению обработки рисков, добровольному ведению реестров юридическими лицами и индивидуальными предпринимателями, а также передаче и обновлению информации о знаниях и вновь выявленных угрозах, содержащихся в этом реестре, для владельца и оператора реестра рисков.
Согласно постановлению, государственные органы, юридические лица публичного права, созданные от имени государства, юридические лица, находящиеся в государственной собственности, и юридические лица с контрольным пакетом акций (долей), принадлежащим государству, а также другие бюджетные организации должны в течение 6 месяцев обеспечить формирование реестра рисков информационной безопасности в соответствии с требованиями ныне утвержденных правил с целью предотвращения угроз информационной и кибербезопасности в подведомственных им информационных пространствах.
В целях внесения и постоянного обновления "Классифицированного по категориям перечня угроз информационной и кибербезопасности в информационном пространстве" на интернет-ресурсе Государственной службы специальной связи и информационной безопасности будет создан каталог "Угрозы и решения".