Сервис сокращения интернет-ссылок Bitly распространил официальное заявление в связи с киберинцидентами в социальных сетях.
Как сообщает Oxu.Az, в компании отметили, что по факту произошедшего проводится расследование.
Согласно заявлению, специалисты сервиса выявили системную уязвимость, позволившую злоумышленникам повторно использовать некоторые старые и неактивные ссылки для перенаправления пользователей на контент, не связанный с первоначальными публикациями. В связи с этим причастные аккаунты были незамедлительно заблокированы, а скомпрометированные ссылки в настоящее время деактивируются.
В Bitly добавили, что команда по вопросам доверия и безопасности продолжает работу над устранением проблемы и усилением мер защиты для предотвращения подобных злоупотреблений в будущем.
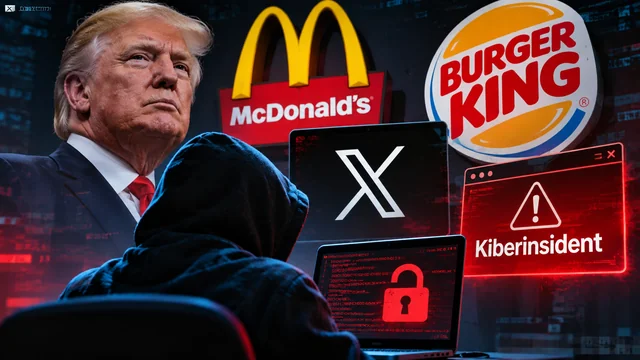
Напомним, что 15 ноября короткие ссылки, размещенные в старых публикациях ряда крупных компаний, а также президента США Дональда Трампа в социальных сетях, были изменены в результате кибератаки. Переходя по ним, пользователи попадали на сторонние страницы, не имеющие отношения к исходным постам.